人工审批(HITL)治理
人工审批(HITL)治理让运营者可以要求 Agent 在执行敏感操作之前必须获得审批。
HITL 为何重要
Agent 可以快速起草、搜索、总结并准备工作。但有些操作仍然需要明确的人工确认:
- 发送对外消息。
- 发布公开内容。
- 在敏感位置写入文件。
- 触发有副作用的集成。
- 运行 shell 命令。
操作分类
审批设置使用针对操作分类、具体操作或精确账号/资源目标的结构化规则, 由运行时在执行前检查:
- 允许:Agent 可以继续。
- 需要人工审批(HITL):Agent 暂停;由人审阅确切的操作和负载,然后批准或拒绝。
- 阻止:在工具运行之前操作即被拒绝。
Chat、Task 和 Workflow 使用相同的当前审批策略:
| 模式 | 没有匹配显式规则时的默认行为 |
|---|---|
confirm_changes | 修改和对外操作前请求审批。 |
risk_based | 常规修改可以执行;对外、破坏性或未知副作用需要审批。 |
automatic | 已获权限的操作自动执行,包括未知副作用。 |
个人、Workspace 和 Room 设置可以跟随当前账户默认值,或选择本地模式。 账户级 deny 不能被本地设置绕过。任何模式都不能跳过权限、风险/预算硬限制、 暂停或已删除资源、待处理决定以及工作流显式 review 节点。 改变模式不会批准既有的 pending 请求。
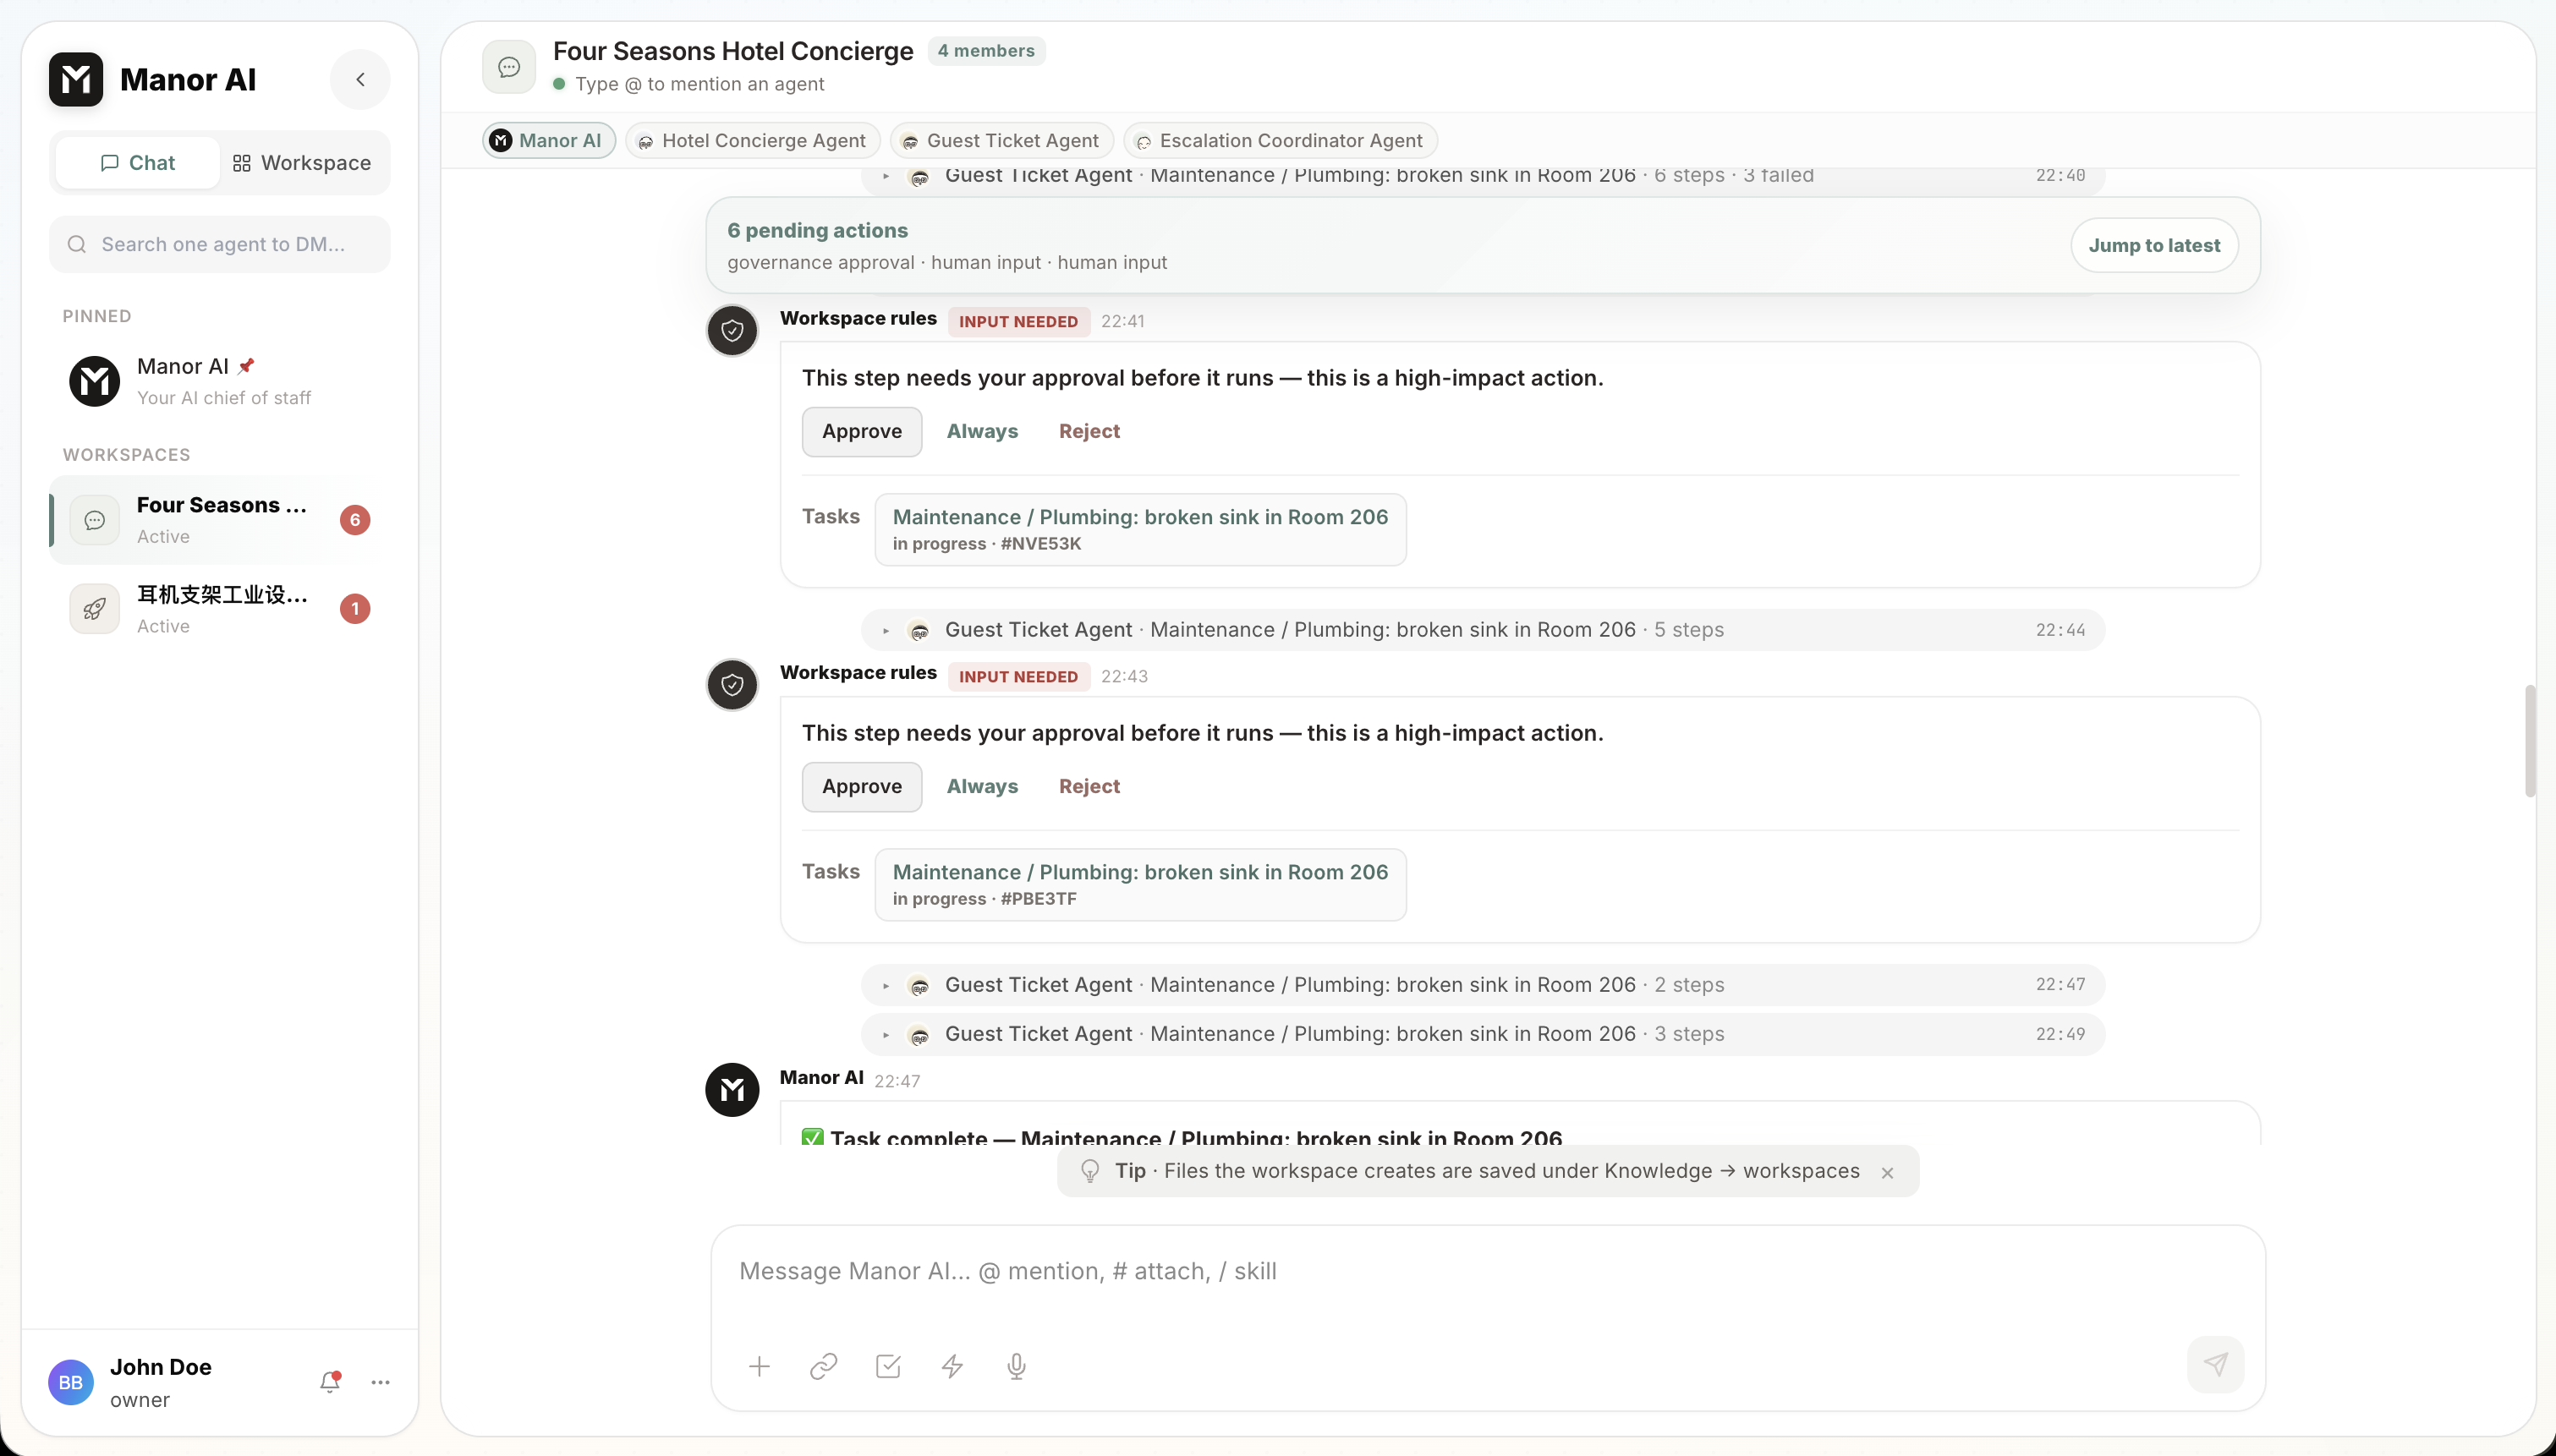
审批出现在哪里
审批会出现在工作发生的地方:
| 界面 | 行为 |
|---|---|
| 聊天 | 审批卡片内联渲染;你做出决定后运行继续。 |
| 任务 | 执行步骤显示为等待人工输入;使用审批控件处理待决请求,普通重试不等于批准。审批类型的任务自带一个批准 / 请求修改面板。 |
| 计划 | 生成的计划可以要求在执行前签核(POST /api/v1/plans/{plan_id}/approve)。 |
| 工作流 | 原生 tool/connector 审批暂停精确调用,并显示于运行详情和工作区聊天。显式 wait review 节点仍需所有者决定;后续节点可在该范围内创建有时限的操作授权。 |
运营指南
从保守开始。对不可逆或对外可见的操作要求人工审批(HITL)。当你对某个工作流和账号边界建立信任之后,再有选择地为低风险自动化放宽审批要求——操作授权和逐条规则的修改让你不必整体关闭治理就能做到这一点。
在 Execution & Approvals(执行与审批) 中查看账户默认值和本地覆盖。
工作区设置可通过 GET /api/v1/approval-settings/workspaces/{workspace_id} 读取;
预览和更新在应用修改前检查权限及当前策略版本。
可纠正的工具错误可以返回同一 Agent 循环继续修复。每次新尝试重新检查权限 和审批;修复不能跳过等待、取消、预算耗尽、不确定副作用或严格 checkpoint 失败,也不赋予重放已完成副作用的权限。
可审计性
审批提示和工具调用都会留下证据:请求了什么、谁批准的、之后发生了什么。执行日志、工作区活动信息流和运行追踪(密钥已清除)使事后审查成为可能,而无需凭记忆重建事件。